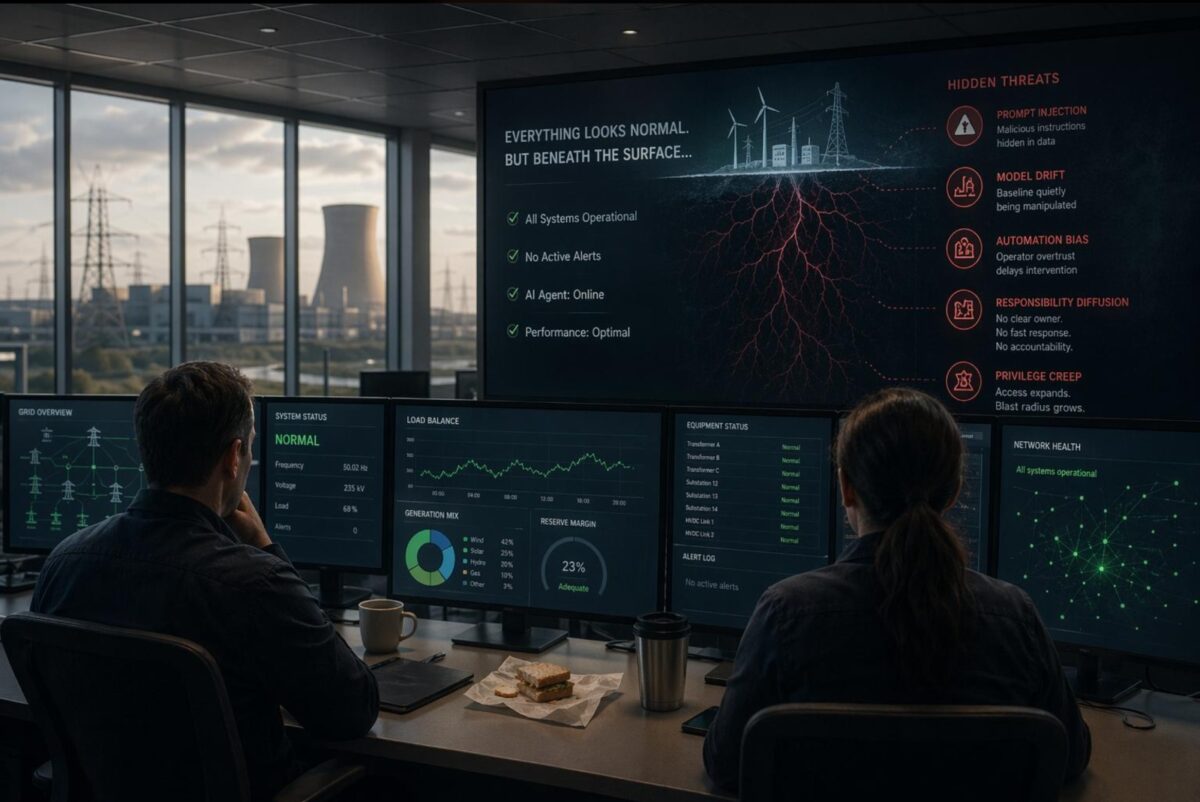
El director del Centro Nacional de Ciberseguridad británico advirtió que para 2028 el país podría enfrentar ataques contra infraestructura crítica potenciados por inteligencia artificial.
Los sectores expuestos incluyen:
Redes eléctricas y sistemas de energía.
Plantas de tratamiento de agua.
Sistemas industriales y manufactura.
Refrigeración y cadenas de suministro.
Infraestructura tecnológica.
La IA permitirá escalar ataques, identificar vulnerabilidades y mejorar las capacidades de los ciberdelincuentes y actores estatales. SecurityWeek
¿Por qué importa?
La convergencia entre TI y TO representa uno de los mayores desafíos de seguridad para las empresas de energía. La segmentación, Zero Trust, monitoreo industrial y gestión de vulnerabilidades adquieren mayor importancia.
Google y Mandiant documentan una campaña que manipuló actualizaciones de software durante ventanas de pocos minutos
Publicado por Google Threat Intelligence Group y Mandiant el 15 de octubre de 2026.
¿Qué ocurrió?
Google Threat Intelligence Group y Mandiant documentaron una campaña de compromiso de la cadena de suministro de software que afectó la infraestructura de actualización de AOMEI Technology entre abril y julio de 2026.
Según la investigación, los atacantes modificaban temporalmente configuraciones en los servidores de distribución del fabricante. Cada ventana de manipulación permanecía activa entre cinco y diez minutos antes de que los archivos legítimos fueran restaurados.
La campaña utilizó una cadena de componentes maliciosos, incluidos los programas identificados como CROSSROAD y SHINYROAD, para intentar introducir código en sistemas que consultaban los servidores de actualización durante esas ventanas.
Google y Mandiant señalaron que identificaron organizaciones afectadas en sectores como servicios de tecnología, telecomunicaciones y educación superior, en varios países. También informaron que AOMEI adoptó medidas correctivas para asegurar sus servidores de distribución.
El caso ilustra una dificultad importante: revisar una página de descarga en un momento determinado puede no revelar una manipulación que ya ha desaparecido.
Las empresas utilizan programas de respaldo, herramientas de soporte remoto y aplicaciones de múltiples fabricantes. Estas herramientas suelen tener acceso a información, equipos o sistemas importantes.
Confiar en un proveedor reconocido no elimina todos los riesgos. Una actualización o una dependencia tecnológica comprometida puede convertirse en una vía de entrada a la organización.
Por eso es importante conocer qué software se utiliza, qué privilegios tiene, cómo se gestionan las actualizaciones y qué controles permiten identificar actividad inusual.
¿Cómo puede ayudar ARKENTIUM TECH?
Ayudamos a evaluar riesgos asociados a proveedores, herramientas y servicios tecnológicos, y a definir controles proporcionales para reducir la exposición.
Nuestro acompañamiento puede incluir:
Identificar proveedores y aplicaciones que tienen acceso a sistemas o datos importantes.
Revisar permisos y privilegios de las herramientas utilizadas.
Evaluar riesgos de terceros y brechas de control.
Revisar prácticas de actualización y administración de software dentro del alcance acordado.
Definir criterios de seguridad para la selección y seguimiento de proveedores.
Establecer prioridades de mejora y una hoja de ruta.
Servicios relacionados
Kits: Technology Risk · Security Assessment · IAM / PAM.
Combos: Digital Foundation · Compliance & Third-Party Trust.
La seguridad de una empresa también depende de la tecnología y de los terceros en los que confía. Gestionar ese riesgo requiere conocer las dependencias, limitar los accesos y establecer controles que permitan actuar ante señales de compromiso.
¿Conoces los riesgos de los proveedores y aplicaciones que utiliza tu empresa?
Una interrupción de Google Cloud afectó servicios bancarios y puso bajo la lupa la dependencia tecnológica
Incidente del 20 de octubre de 2026. Publicación de Reuters: 21 de octubre de 2026.
¿Qué ocurrió?
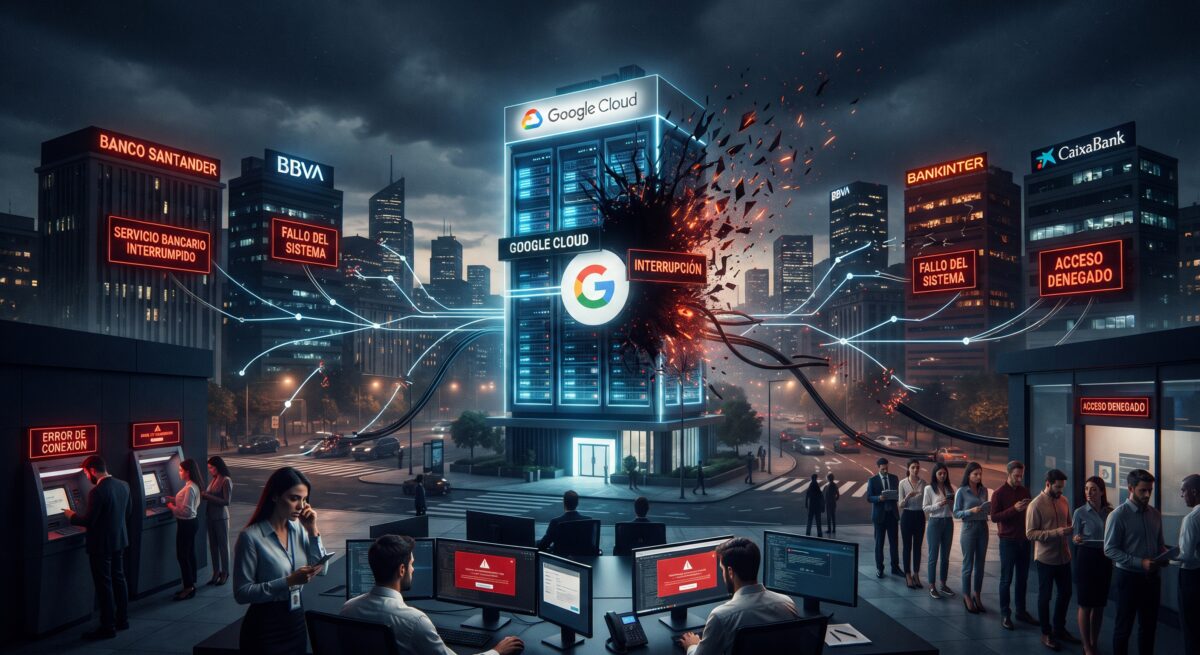
Una interrupción de Google Cloud afectó durante varias horas servicios utilizados por entidades financieras en Europa. Entre las organizaciones afectadas estuvieron Revolut, Lloyds y HSBC.
Google atribuyó la interrupción a un incidente eléctrico en una instalación de terceros que daba soporte a su región Cloud de Londres, identificada como europe-west2.
En el caso de Revolut, algunas funciones como el inicio de sesión, los pagos con tarjeta y los retiros de efectivo resultaron afectados. La entidad afirmó que los fondos y los datos de sus clientes permanecieron seguros.
Posteriormente, Reuters informó que autoridades financieras europeas estaban solicitando información a Google para evaluar las implicaciones del incidente. El caso volvió a poner de relieve la dependencia de las organizaciones respecto de proveedores tecnológicos externos.
La responsabilidad de prestar sus servicios a los clientes no desaparece porque una empresa dependa de un proveedor Cloud.
Imagina que tu empresa no puede acceder a su sistema de facturación, a sus datos comerciales o a la plataforma que utiliza para atender clientes.
Aunque el proveedor tecnológico restablezca el servicio, tu empresa necesita saber cómo actuar durante la interrupción, qué operaciones deben recuperarse primero y cómo reducir el impacto económico y operativo.
No todas las empresas necesitan duplicar su infraestructura. Sí necesitan identificar sus dependencias críticas y establecer medidas de continuidad proporcionales a su realidad.
¿Cómo puede ayudar ARKENTIUM TECH?
Acompañamos a las empresas en la evaluación de riesgos tecnológicos, la revisión de sus servicios Cloud y la preparación para interrupciones que puedan afectar su operación.
Podemos ayudar a:
Identificar procesos y servicios críticos.
Revisar dependencias de proveedores y plataformas Cloud.
Definir objetivos de recuperación acordes con las necesidades del negocio.
Evaluar brechas en las estrategias de continuidad y recuperación.
Diseñar recomendaciones para reducir el impacto de interrupciones.
Establecer una hoja de ruta de resiliencia digital.
Servicios relacionados
Kits: Digital Resilience · Cloud Security · Technology Risk.
La resiliencia no significa que nunca ocurran interrupciones. Significa conocer qué puede fallar, estar preparado para responder y tener un plan para recuperar lo esencial.
¿Tu empresa sabe cómo continuar operando si uno de sus servicios tecnológicos deja de funcionar?
La inteligencia artificial está acelerando el descubrimiento de vulnerabilidades. ¿Están preparadas las empresas para reaccionar?
La inteligencia artificial está acelerando el descubrimiento de vulnerabilidades. ¿Están preparadas las empresas para reaccionar?
Publicado por Reuters el 23 de octubre de 2026.
¿Qué está pasando?
La inteligencia artificial está cambiando la velocidad con la que se descubren fallos en el software. En un reporte publicado el 23 de octubre, Reuters recogió las advertencias de siete profesionales de ciberseguridad sobre el aumento de vulnerabilidades detectadas y la reducción del tiempo disponible para corregirlas.
La investigación de VulnCheck citada por Reuters señaló que el número de vulnerabilidades descubiertas se había duplicado frente al año anterior, en parte por el uso de inteligencia artificial.
Durante esa misma semana, los problemas identificados en PHP, un lenguaje utilizado en una gran cantidad de sitios web, llevaron a operadores de páginas gubernamentales de Europa y otras regiones a acelerar las actualizaciones. Algunos sitios fueron desconectados temporalmente mientras se aplicaban medidas de protección.
Los especialistas consultados coinciden en que los tiempos de reacción se están reduciendo. Sin embargo, advierten que descubrir más vulnerabilidades no significa automáticamente que todas puedan explotarse con éxito.
Una vulnerabilidad sin corregir puede convertirse en una puerta de entrada para un atacante. El riesgo aumenta cuando la empresa desconoce qué sistemas tiene expuestos, qué versiones utiliza o cuáles necesitan atención prioritaria.
Para una Pyme, no siempre es viable actualizar todo inmediatamente. Lo fundamental es saber qué debe corregirse primero y cómo reducir la exposición sin afectar innecesariamente la operación.
¿Cómo puede ayudar ARKENTIUM TECH?
Ayudamos a identificar los riesgos tecnológicos, establecer prioridades y definir una hoja de ruta de seguridad ajustada a las necesidades de cada empresa.
Nuestro acompañamiento puede incluir:
Revisar los principales sistemas y servicios tecnológicos.
Identificar vulnerabilidades y brechas relevantes dentro del alcance acordado.
Priorizar las correcciones según su riesgo para el negocio.
Incorporar requisitos de seguridad en nuevos proyectos y aplicaciones.
Definir responsables, acciones y prioridades de mejora.
Servicios relacionados
Kits: Security Assessment · Technology Risk · Security by Design.
Combos: Digital Foundation · Secure Transformation.
La seguridad no consiste únicamente en reaccionar ante una alerta. Consiste en conocer los sistemas de la empresa, identificar lo que realmente importa y estar preparado para actuar antes de que un problema afecte al negocio.
Las cookies necesarias habilitan funciones esenciales del sitio como inicios de sesión seguros y ajustes de preferencias de consentimiento. No almacenan datos personales.
Ninguno
Las cookies funcionales soportan funciones como compartir contenido en redes sociales, recopilar comentarios y habilitar herramientas de terceros.
Ninguno
Las cookies analíticas rastrean interacciones de visitantes, proporcionando información sobre métricas como número de visitantes, tasa de rebote y fuentes de tráfico.
Ninguno
Las cookies de publicidad entregan anuncios personalizados basados en sus visitas previas y analizan la efectividad de las campañas publicitarias.
Ninguno
Las cookies no clasificadas son cookies que estamos en proceso de clasificar, junto con los proveedores de cookies individuales.